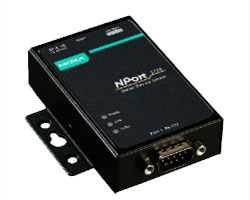
В июне 2022 года головной офис компании MOXA INC. (Тайвань) сообщил об в преобразователях интерфейсов и протоколов серии MOXA NPort 5110. Уязвимости подвержены только устройства серии NPort 5110 с программной прошивкой 2.10.
Описание уязвимости:
Запись за границами буфера (CWE-787) - позволяет злоумышленнику заблокировать доступ к некоторым секторам памяти, организовать DoS-атаку.
устранение уязвимости:
Для устранения уязвимости, пожалуйста, установите версию прошивки 2.10.1. Firmware для NPort 5110, NPort 5110-T (бета-версия 2.10.1 от 24.06.2022).
Компания MOXA INC. выражает свою благодарность Jens Nielsen из компании En Garde Security за сообщение о данной уязвимости, за сотрудничество в целях повышения безопасности устройств и за помощь в улучшении качества обслуживания пользователей.
Для предоставления актуальной информации и во избежание недоразумений компания MOXA INC. публикует всю самую свежую информацию о найденных уязвимостях и способах их устранения на странице Security Advisories (Советы по безопасности). Информация о наиболее критичных уязвимостях будет появляться и на русскоязычном сайте.
Пользуйтесь оборудованием MOXA INC. с удовольствием, но не забывайте периодически проверять обновления ПО.
На территории Российской Федерации доступны к заказу только следующие аппаратные варианты исполнения преобразователей: NPort 5110 и NPort 5110-T.
Источник информации: (moxa.ru/novosti/tidings/prod/ustranenie-uyazvimosti-preobrazovatelej-nport-5110/) .